Black October: критические уязвимости PHP встревожили интернет
Две серьёзные ошибки в программной основе миллионов сайтов оставались незамеченными годами. Искусственный интеллект помог исследователям обнаружить сложные сценарии эксплуатации, а публикация технических подробностей вызвала волну попыток атак.
Разбираемся, что произошло, какие сайты могли оказаться под угрозой и почему обычное обновление PHP стало срочной задачей для администраторов по всему миру.
Что произошло в октябре 2026 года?
Октябрь 2026 года оказался одним из самых напряжённых периодов для специалистов по кибербезопасности. Новые сообщения об атаках, исследования уязвимостей и необходимость экстренно защищать цифровую инфраструктуру сформировали ситуацию, которую журналисты и эксперты стали называть «Black October» — «Чёрный октябрь».
Особую тревогу вызвало обнаружение критических уязвимостей в PHP — популярном языке программирования, который используется на серверной стороне огромного количества веб-сайтов.
Проблемы оказались необычными. Речь шла не об ошибке конкретного плагина, слабом пароле администратора или неправильной настройке отдельного сайта. Уязвимости находились непосредственно во внутреннем механизме PHP.
Это означало, что потенциальная угроза могла затронуть большое число совершенно разных интернет-проектов, использующих уязвимые версии программной платформы.
Почему специалисты назвали ситуацию критической?
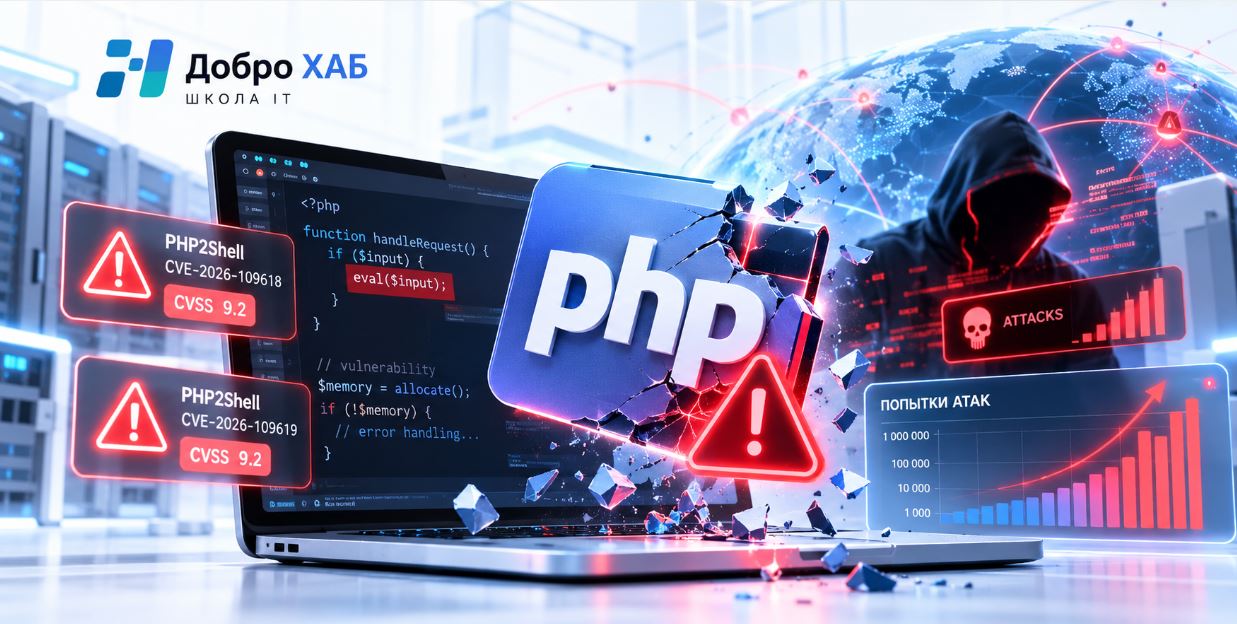
В центре событий оказались две уязвимости, получившие название PHP2Shell. Их потенциальные последствия заставили разработчиков PHP срочно выпустить обновления.
Две критические ошибки, затрагивающие внутренние механизмы PHP.
Критический уровень потенциального риска для уязвимых систем.
Дата выхода исправленных версий PHP в 2026 году.
Две уязвимости, одна серьёзная угроза
Уязвимости были обнаружены в механизмах управления памятью и обработки внутренних данных PHP. Разберём их без сложных технических инструкций.
Ошибка обработки нехватки памяти
PHP ограничивает количество памяти, которое может использовать запрос. При превышении установленного лимита выполнение операции может быть прервано.
Исследователи обнаружили, что в определённых ситуациях прерывание обработки оставляло внутренние данные в некорректном состоянии. Последующие действия программы с памятью могли создавать путь для удалённого выполнения кода.
CVSS v4.0
Ошибка сохранения устаревшего состояния
Во время обработки запросов PHP использует внутренние структуры данных, связанные с текущими операциями.
При определённых сбоях часть внутреннего состояния могла сохраняться после освобождения связанной памяти. Последующее обращение к таким данным создавало условия для нарушения безопасности, включая возможность выполнения постороннего кода.
CVSS v4.0
Почему опасные ошибки оставались незаметными так долго?
В программировании существуют ошибки, которые проявляются практически сразу. Например, приложение не запускается, не сохраняет данные или выдаёт очевидное сообщение о сбое.
Однако встречаются и значительно более сложные проблемы. Они возникают лишь при редком сочетании действий, особенностей обработки данных и внутреннего состояния памяти.
В случае PHP2Shell исследователи выяснили, что причины некоторых проблем уходят корнями в архитектурные решения, принятые много лет назад. По оценке участников исследования, отдельные слабые места могли существовать более десятилетия, а некоторые их предпосылки — ещё дольше.
Обнаружить такой дефект недостаточно. Нужно доказать, что он действительно может привести к нарушению безопасности, а затем воспроизвести проблему в контролируемых условиях.
Именно здесь современные исследовательские инструменты, включая искусственный интеллект, способны значительно ускорить работу специалистов.
Как искусственный интеллект помог обнаружить проблему?
Одним из ключевых участников исследования стала команда Wiz Research. Её специалисты использовали современные AI-модели вместе с собственными инструментами анализа для исследования внутреннего устройства PHP.
Искусственный интеллект помогал изучать сложные фрагменты программного кода, формулировать гипотезы о возможном поведении системы и сокращать время, необходимое для проверки отдельных сценариев.
Такой подход не означает, что модель самостоятельно выполнила абсолютно всю исследовательскую работу. Подтверждение уязвимостей, оценка последствий, ответственное раскрытие и подготовка исправлений потребовали участия специалистов.
Но результат показывает, насколько меняется сама экономика поиска ошибок. Задачи, которые прежде могли требовать огромных человеческих ресурсов, становятся доступнее благодаря автоматизации.
Как развивались события: от исследования до тревоги
Открытая хронология исследования показывает, как техническая находка превратилась в глобальное предупреждение для владельцев сайтов.
Первые обнаруженные ошибки
Команда Wiz Research выявила первую уязвимость PHP с использованием AI-инструментов и технического анализа.
Подтверждение опасных сценариев
Исследователи подтвердили возможность удалённого выполнения кода в тестовых сценариях с использованием Drupal и WordPress.
Сообщение разработчикам PHP
Информация об обнаруженных проблемах была передана команде безопасности PHP для подготовки исправлений.
Экстренное предупреждение
Разработчики PHP заранее предупредили пользователей о скором выходе обновлений безопасности, устраняющих две критические уязвимости.
Выпуск исправлений
Были опубликованы защищённые версии PHP и технические сведения об основных проблемах.
Массовая реакция интернета
Администраторы начали срочно устанавливать патчи, а средства мониторинга фиксировали резкий рост попыток эксплуатации раскрытых уязвимостей.
После раскрытия ошибок началась волна попыток атак
В кибербезопасности существует опасный промежуток времени между публикацией сведений об уязвимости и установкой исправления на всех затронутых системах.
После официального раскрытия PHP2Shell специалисты начали сообщать о резком увеличении активности злоумышленников.
По сообщениям Cloudflare, количество попыток эксплуатации выросло с тысяч до миллионов после публикации информации об ошибках.
Автоматические системы могут проверять большое количество интернет-адресов, пытаясь обнаружить серверы, которые ещё не были обновлены.
Но здесь важно различать попытку эксплуатации и успешный взлом. Миллионы подозрительных запросов не означают, что миллионы сайтов оказались скомпрометированы.
Многие атаки могут блокироваться защитными системами, не соответствовать конфигурации конкретного сервера или вовсе не приводить к нарушению безопасности.
Какие сайты могли оказаться под угрозой?
Уязвимости затрагивают сам интерпретатор PHP. Поэтому внимание требуется не только популярным сайтам, но и любым сервисам, использующим уязвимую серверную среду.
WordPress
Корпоративные сайты, блоги, школы, информационные порталы и другие проекты, созданные на WordPress. Их безопасность зависит в том числе от версии PHP на сервере.
Интернет-магазины
Интернет-магазины на базе WooCommerce и других PHP-платформ должны учитывать состояние серверного окружения, даже если сама система управления обновлена.
Самописные веб-приложения
Проекты с собственным серверным кодом, API, личными кабинетами и системами обработки пользовательских данных.
Хостинг и серверные платформы
Серверы с PHP-FPM, Apache mod_php, php-cgi, LiteSpeed и другими способами выполнения PHP. Конкретный риск зависит от версии и конфигурации.
Какие версии PHP получили исправления?
21 октября 2026 года разработчики опубликовали экстренные выпуски для поддерживаемых веток PHP.
| Ветка PHP | Исправленная версия | Статус |
|---|---|---|
| 8.5 | 8.5.12 | Исправлено |
| 8.4 | 8.4.27 | Исправлено |
| 8.3 | 8.3.36 | Исправлено |
| 8.2 | 8.2.35 | Исправлено |
| 8.1 и старше | Проверка у поставщика | Ветки EOL |
session.upload_progress.enabled.
Решение должен применять
специалист с учётом работы
конкретного приложения.
Что делать владельцам WordPress и PHP-сайтов?
Если вы управляете сайтом самостоятельно, важно организовать проверку серверного окружения. Особенно это актуально для проектов на общем хостинге.
Первый шаг — выяснить, какая версия PHP используется. В WordPress сведения о серверной среде часто доступны через раздел «Инструменты → Здоровье сайта → Информация → Сервер». Версию также можно посмотреть в панели управления хостингом.
Второй шаг — проверить наличие исправлений. Если сайт работает на уязвимой версии, необходимо подготовить обновление или обратиться к технической поддержке хостинг-провайдера.
Третий шаг — проверить совместимость сайта. Перед сменой ветки PHP следует сохранить резервную копию и протестировать ключевые функции: формы, личный кабинет, оформление заказов, интеграции и административную панель.
Четвёртый шаг — установить исправление и убедиться, что оно действительно применяется. На собственном сервере для этого может потребоваться перезапуск рабочих процессов PHP и веб-сервера.
Пятый шаг — проверить признаки возможного компрометирования. Это особенно важно, если сервер был доступен из интернета до установки исправления. Администраторам следует анализировать журналы событий и подозрительные изменения.
Чек-лист безопасности сайта
Отметьте выполненные организационные действия. Индикатор покажет, сколько пунктов проверено.
Почему Black October может изменить кибербезопасность?
Ситуация вокруг PHP2Shell стала показательным примером того, как искусственный интеллект меняет скорость технических исследований.
Большое количество программ содержит код, который создавался много лет назад. Такие компоненты могли проходить многочисленные проверки, но всё равно сохранять редкие и сложные ошибки.
Новое поколение аналитических инструментов помогает исследовать подобные системы более масштабно. Это создаёт новые возможности для защиты интернета, но одновременно увеличивает нагрузку на разработчиков и администраторов.
В будущем особое значение будут иметь автоматизированные проверки безопасности, ответственное раскрытие уязвимостей и способность организаций быстро выпускать и устанавливать обновления.
Другими словами, прежний принцип «исправим, когда появится время» становится всё более рискованным. Безопасность постепенно превращается в непрерывный процесс, который сопровождает программный продукт на протяжении всей его жизни.
Самая опасная уязвимость — не всегда та, которую сложно обнаружить. Иногда опаснее ошибка, о которой уже известно, но которую никто не успел исправить.
Аналитический вывод редакции Добро ХАБ
Чему история PHP2Shell учит будущих программистов?
Для начинающих разработчиков Black October — наглядное напоминание о том, что современный сайт состоит из множества взаимосвязанных технологий.
Пользователь видит красивую веб-страницу, кнопки, изображения и интерактивные элементы. Но за привычным интерфейсом работают серверы, базы данных, программные библиотеки и системы обработки запросов.
Ошибка на любом из этих уровней способна повлиять на безопасность всего проекта.
Именно поэтому обучение программированию должно включать не только создание работающих функций, но и понимание архитектуры приложений, принципов безопасной обработки данных, обновления зависимостей и проверки программного кода.
Особенно важно научиться самостоятельно разбираться в причинах ошибок. Современные AI-инструменты могут помогать читать код, находить подозрительные места и предлагать варианты исправлений, но окончательная проверка остаётся задачей человека.
Для учеников IT-школы «Добро ХАБ» такие события показывают, что кибербезопасность — не абстрактная теория, а практическая часть современной разработки.
Частые вопросы о Black October
Нажмите на вопрос, чтобы открыть краткое объяснение.
Что означает название PHP2Shell?
PHP2Shell — название, закрепившееся за двумя критическими уязвимостями PHP, позволяющими при определённых условиях выполнять код на сервере. Само название отражает опасность перехода от обработки PHP-запроса к несанкционированному выполнению команд.
Если WordPress обновлён, значит ли это, что сайт безопасен?
Не обязательно. Обновление WordPress защищает от известных проблем самой CMS, однако PHP работает на серверном уровне. Нужно отдельно проверить, что сервер использует версию PHP с исправлениями.
Можно ли защитить сайт только с помощью WAF?
WAF может блокировать известные опасные запросы, но не гарантирует защиту от всех возможных способов эксплуатации. Основное решение — установка исправлений и проверка серверной среды.
Что делать, если хостинг не позволяет изменить PHP?
Следует обратиться к технической поддержке, уточнить наличие исправлений безопасности и согласовать безопасное обновление. При отсутствии возможности защитить систему может потребоваться временное ограничение внешнего доступа.
Означает ли Black October, что большинство сайтов уже взломаны?
Нет. Масштабное использование PHP означает большую потенциальную поверхность атаки, но риск зависит от конкретной конфигурации, версии, наличия исправлений и защитных механизмов. Зафиксированные попытки атак нельзя приравнивать к успешным взломам.
Black October показал: безопасность интернета требует постоянного внимания
Обнаружение PHP2Shell продемонстрировало, насколько серьёзные проблемы могут скрываться даже в давно используемом программном обеспечении.
Искусственный интеллект помог ускорить исследование сложных ошибок, но главную роль в защите систем по-прежнему играют люди: исследователи, разработчики, системные администраторы и специалисты по безопасности.
Наиболее важный вывод заключается в необходимости своевременно обновлять серверное программное обеспечение и относиться к безопасности как к постоянной части работы над сайтом.
При этом распространение автоматизированных инструментов означает, что подобные исследования могут становиться более частыми. Интернету необходимо развивать методы защиты не медленнее, чем развиваются технологии обнаружения уязвимостей.
Для нового поколения IT-специалистов это открывает возможности учиться создавать не только функциональные, но и действительно безопасные цифровые продукты.
IT-школа «Добро ХАБ» ↗